
Einleitung
Stadtwerke sind für die Anforderungen an Informationssicherheit ein schwieriger Fall – nicht wegen mangelnder Kompetenz, sondern wegen der Struktur.
Ein kommunaler Versorger mit 150 Mitarbeitenden betreibt häufig mehrere Sparten: Strom, Gas, Wasser, Wärme, dazu vielleicht ein Bad, Parkhäuser oder Verkehrsbetriebe. Er hat eine kaufmännische IT, eine Netzleittechnik, Fernwirktechnik in Stationen, Zählerinfrastruktur und Gebäudetechnik.
Und er hat meist eine kleine IT-Abteilung, die alles davon mitbetreut.
Die NIS2-Richtlinie ist in Deutschland durch das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz umgesetzt; die Regelungen gelten seit dem 6. Dezember 2025. Die Zahl der erfassten Einrichtungen ist damit deutlich gestiegen – von einer vierstelligen auf eine geschätzt fünfstellige Größenordnung. Die Registrierung betroffener Einrichtungen beim Bundesamt für Sicherheit in der Informationstechnik war bis zum 6. März 2026 vorgesehen.
Damit ist die Frage nicht mehr, ob das Thema kommt. Sie ist, mit welchem Aufwand es sinnvoll bearbeitet wird.
Das Problem: Zwischen Überforderung und Unterschätzung
In der Praxis treten zwei Reaktionen auf, und beide sind unwirtschaftlich.
Die erste Reaktion ist Überforderung. Die Anforderungen werden als Großprojekt verstanden. Es wird über eine ISO-27001-Zertifizierung, ein vollständiges Informationssicherheits-Managementsystem und eine umfassende Beratung gesprochen. Das Vorhaben wird groß, teuer, langsam – und bleibt häufig in der Konzeptphase stecken.
Die zweite Reaktion ist Unterschätzung. Es wird angenommen, dass die vorhandene IT-Sicherheit ausreicht: Firewall, Virenschutz, Backup, Passwortregeln. Diese Maßnahmen sind wichtig, adressieren aber die eigentlichen Anforderungen nur teilweise – denn die Anforderungen richten sich zu einem erheblichen Teil auf Organisation, Nachweisbarkeit und Verantwortung der Leitung.
Beide Reaktionen haben eine gemeinsame Ursache: Es wurde nicht zuerst geklärt, welche Prozesse und Systeme überhaupt kritisch sind.
Auffällig ist dabei: Kaum ein Versorger besitzt eine aktuelle, vollständige Liste seiner betriebsrelevanten Systeme mit Verantwortlichen, Abhängigkeiten und Wiederanlaufanforderungen. Genau diese Liste ist die Grundlage für jede sinnvolle Maßnahme.
Wo die eigentlichen Risiken liegen
Für Versorger gilt eine Besonderheit: Der kritische Bereich ist nicht die Büro-IT, sondern die Betriebstechnik.
Typische Schwachstellen in dieser Umgebung:
- Fernwirk- und Leittechnik mit langen Lebenszyklen und Komponenten, für die keine Aktualisierungen mehr bereitstehen
- Fernzugänge von Herstellern und Dienstleistern für Wartung, teilweise dauerhaft offen
- fehlende Trennung zwischen Büronetz und Betriebsnetz
- gemeinsam genutzte Zugangsdaten in der Leittechnik
- keine Übersicht, welche Komponenten überhaupt aus dem Netz erreichbar sind
- Ausfallkonzepte, die technisch existieren, aber nie unter realistischen Bedingungen geprobt wurden
- Abhängigkeit von einzelnen Dienstleistern ohne vertraglich geregelte Reaktionszeiten
Der letzte Punkt wird häufig übersehen. Die Anforderungen erfassen ausdrücklich die Sicherheit der Lieferkette. Für einen Versorger, der Leittechnik, Abrechnung und Zählerfernauslesung an Dienstleister ausgelagert hat, ist das ein wesentlicher Teil der Aufgabe – und er ist vertraglich zu lösen, nicht technisch.
Ursachen: Warum Umsetzung stockt
Die Verantwortung ist nicht zugeordnet
Informationssicherheit betrifft IT, Netzbetrieb, Einkauf und Geschäftsführung. Ohne benannte Verantwortung wird sie zur Aufgabe der IT-Abteilung – die die betriebstechnischen Anlagen nicht verantwortet.
Es gibt keine Inventarliste
Ohne Übersicht der Systeme, ihrer Abhängigkeiten und ihrer Wiederanlaufanforderungen lässt sich nicht priorisieren. Jede Maßnahme bleibt dann willkürlich.
IT und OT sind organisatorisch getrennt
Die Netzleittechnik gehört traditionell zum Netzbetrieb, nicht zur IT. Beide Bereiche sprechen unterschiedliche Sprachen und haben unterschiedliche Prioritäten – Verfügbarkeit gegen Sicherheit.
Die Anforderungen werden mit einer Zertifizierung verwechselt
Eine Zertifizierung kann sinnvoll sein, ist aber nicht die Anforderung. Verlangt sind angemessene Maßnahmen und deren Nachweisbarkeit.
Die Leitungsverantwortung ist nicht präsent
Die Regelungen adressieren ausdrücklich die Leitungsebene, einschließlich Schulungspflichten und Verantwortung für die Umsetzung. Solange das Thema als IT-Thema behandelt wird, fehlt diese Ebene.
Vorfälle wurden nie geprobt
Meldepflichten und Reaktionsabläufe existieren auf Papier. Ob sie an einem Sonntagabend funktionieren, ist eine andere Frage.
Ressourcen fehlen tatsächlich
Das ist keine Ausrede, sondern eine reale Randbedingung. Eine IT-Abteilung mit drei Personen kann kein Großprojekt stemmen. Umso wichtiger ist die richtige Reihenfolge.
Lösungsansätze: Mit dem Mindestaufwand beginnen
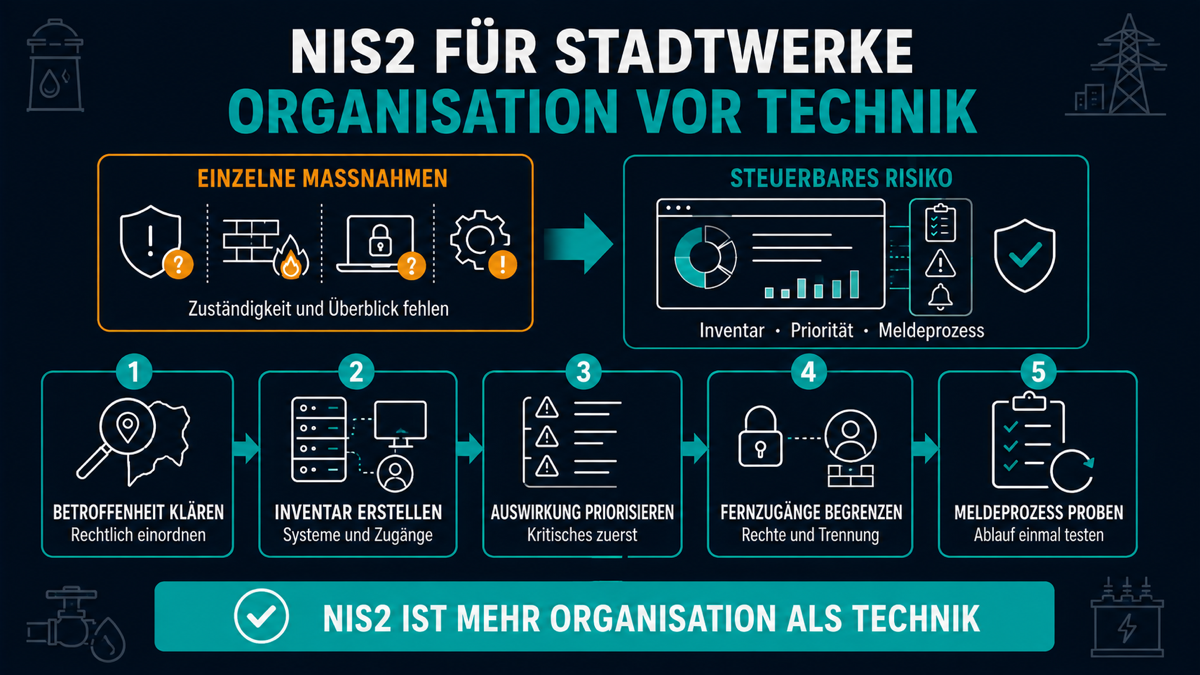
1. Betroffenheit rechtlich klären
Ob und in welcher Kategorie eine Einrichtung erfasst ist, hängt von Sektor, Größe und Tätigkeit ab. Diese Einordnung sollte rechtlich geprüft werden – sie bestimmt Umfang, Registrierungs- und Nachweispflichten. Für Betreiber kritischer Anlagen können weitergehende Anforderungen gelten.
2. Registrierung prüfen
Die Registrierung beim Bundesamt für Sicherheit in der Informationstechnik war für betroffene Einrichtungen vorgesehen. Ist sie nicht erfolgt, ist das der erste zu klärende Punkt.
3. Eine Inventarliste erstellen
Alle betriebsrelevanten Systeme mit: Zweck, Verantwortlicher, betroffene Sparte, Abhängigkeiten, maximal tolerierbare Ausfalldauer, Hersteller- oder Dienstleisterzugang vorhanden ja/nein.
Das ist ein Arbeitsaufwand von Tagen, nicht Monaten – und es ist die Grundlage für alles Weitere. Ohne diese Liste ist jede Maßnahme geraten.
4. Nach Auswirkung priorisieren
Nicht alle Systeme sind gleich kritisch. Priorität hat, was die Versorgung unmittelbar beeinträchtigt – Leittechnik, Fernwirktechnik, Störungsannahme, Notfallkommunikation.
5. Fernzugänge inventarisieren und begrenzen
Wer hat Zugang, wozu, seit wann, mit welcher Berechtigung, über welchen Weg? Dauerhaft offene Wartungszugänge werden auf anlassbezogene Freischaltung umgestellt. Diese Maßnahme hat erfahrungsgemäß das beste Verhältnis von Aufwand zu Wirkung.
6. Netztrennung prüfen
Die Trennung von Büro- und Betriebsnetz ist eine der wirksamsten technischen Maßnahmen. Sie ist aufwendiger als eine Firewall-Regel und deutlich günstiger als ein Vorfall.
7. Lieferantenanforderungen vertraglich regeln
Für die wesentlichen Dienstleister werden Sicherheitsanforderungen, Meldepflichten bei Vorfällen und Reaktionszeiten vertraglich vereinbart. Bei laufenden Verträgen ist der nächste Verlängerungstermin der Anlass.
8. Meldeprozess definieren und einmal proben
Wer erkennt einen Vorfall, wer entscheidet über die Meldung, wer meldet innerhalb welcher Frist, wer informiert Kommune, Aufsicht und Öffentlichkeit? Die Fristen sind gesetzlich vorgegeben und kurz – ein Ablauf, der erst im Ernstfall entsteht, hält sie nicht ein.
Eine einzelne Übung von zwei Stunden zeigt mehr Lücken als jedes Konzept.
9. Wiederanlauf realistisch testen
Ein Backup, das nie zurückgespielt wurde, ist eine Annahme. Für die kritischsten Systeme wird der Wiederanlauf einmal unter realistischen Bedingungen geprüft.
10. Leitungsebene einbeziehen und schulen
Die Regelungen sehen Verantwortung und Schulung der Leitungsebene vor. Das ist keine Formalität, sondern der Punkt, an dem Entscheidungen über Ressourcen fallen.
11. Bestehende Strukturen nutzen
Wer bereits ein Managementsystem betreibt – etwa Qualitäts-, Energie- oder Arbeitsschutzmanagement –, hat Strukturen für Dokumentenlenkung, interne Audits und Managementbewertung. Diese lassen sich nutzen, statt parallel neu aufzubauen. Für Netzbetreiber bestehen zudem branchenspezifische Anforderungen aus dem Energiewirtschaftsrecht, die sich teilweise überschneiden.
12. Über eine Zertifizierung erst später entscheiden
Wenn Inventar, Zugänge, Meldeprozess und Lieferantenregelungen stehen, ist der Aufwand für eine Zertifizierung überschaubar. Vorher ist sie ein Projekt ohne Fundament.
Praxisbeispiel: Ein typischer Fall aus einem kommunalen Versorgungsunternehmen
Das folgende Beispiel ist anonymisiert und beschreibt eine typische Ausgangslage.
Ein Stadtwerk mit rund 160 Mitarbeitenden versorgte Strom, Gas und Wasser und betrieb zusätzlich ein Hallenbad. Die IT-Abteilung bestand aus drei Personen, die Netzleittechnik wurde vom Netzbetrieb verantwortet.
Nach der ersten Befassung mit den Anforderungen wurde ein Angebot für den Aufbau eines vollständigen Informationssicherheits-Managementsystems mit anschließender Zertifizierung eingeholt. Der Umfang übertraf die verfügbaren Mittel und Kapazitäten deutlich.
Statt zu beginnen, wurde das Thema verschoben.
Ein Jahr später wurde ein anderer Einstieg gewählt: eine Inventarliste der betriebsrelevanten Systeme, erstellt in gemeinsamen Terminen von IT und Netzbetrieb.
Das Ergebnis war für beide Seiten aufschlussreich. Erstens existierten mehrere Fernzugänge von Herstellern, die dauerhaft offen und teilweise seit Jahren nicht überprüft waren – in einem Fall zu einem Dienstleister, dessen Vertrag ausgelaufen war. Zweitens war die Trennung zwischen Büro- und Betriebsnetz an zwei Stellen unvollständig, entstanden durch pragmatische Lösungen bei früheren Projekten. Drittens war für keine der kritischen Anwendungen der Wiederanlauf jemals getestet worden.
Das Stadtwerk arbeitete in dieser Reihenfolge: Fernzugänge inventarisiert, nicht mehr benötigte entfernt, verbleibende auf anlassbezogene Freischaltung umgestellt. Netztrennung an den beiden offenen Stellen geschlossen. Meldeprozess definiert und in einer zweistündigen Übung durchgespielt. Wiederanlauf für zwei kritische Systeme getestet. Sicherheitsanforderungen und Meldepflichten in die Verträge der drei wesentlichen Dienstleister aufgenommen.
Die Übung des Meldeprozesses zeigte, dass die Erreichbarkeit außerhalb der Regelarbeitszeit nicht geregelt war – der wichtigste Einzelbefund des gesamten Vorhabens.
Der Aufwand lag deutlich unter dem ursprünglichen Angebot. Über eine Zertifizierung wurde später entschieden, auf einer belastbaren Grundlage.
Die Erkenntnis daraus: Das erste Angebot war fachlich nicht falsch. Es war nur nicht der richtige erste Schritt.
Fazit
Für kommunale Versorger ist Informationssicherheit keine IT-Aufgabe, sondern eine Organisationsaufgabe mit technischen Anteilen.
Der wirksamste Einstieg ist unspektakulär: eine Inventarliste der betriebsrelevanten Systeme, eine Übersicht aller Fernzugänge, ein definierter und einmal geprobter Meldeprozess, ein getesteter Wiederanlauf für die kritischsten Systeme, und Sicherheitsanforderungen in den Verträgen der wesentlichen Dienstleister.
Diese fünf Punkte adressieren einen erheblichen Teil des tatsächlichen Risikos – bei einem Aufwand, den auch eine kleine IT-Abteilung leisten kann.
Über ein umfassendes Managementsystem und eine Zertifizierung lässt sich danach entscheiden. Dann liegt eine Grundlage vor, und die Entscheidung ist eine über Nachweis und Struktur, nicht über Sicherheit.
Wer mit dem Projekt beginnt, statt mit der Liste, verschiebt das Thema.
Häufige Fragen (FAQ)
Seit wann gelten die NIS2-Anforderungen in Deutschland?
Die Umsetzung erfolgte durch das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz; die Regelungen gelten seit dem 6. Dezember 2025. Die Registrierung betroffener Einrichtungen beim BSI war bis zum 6. März 2026 vorgesehen.
Ist unser Stadtwerk betroffen?
Das hängt von Sektor, Tätigkeit und Größe ab. Versorgungsunternehmen zählen zu den einbezogenen Sektoren; die Einordnung im konkreten Fall sollte rechtlich geprüft werden, da sie über Umfang und Pflichten entscheidet.
Ist eine ISO-27001-Zertifizierung erforderlich?
Nein. Verlangt sind angemessene Maßnahmen und deren Nachweisbarkeit. Eine Zertifizierung kann ein Weg sein, ist aber keine Voraussetzung.
Was ist der wirksamste erste Schritt?
Eine Inventarliste der betriebsrelevanten Systeme mit Verantwortlichen, Abhängigkeiten und tolerierbaren Ausfallzeiten – und daran anschließend die Übersicht aller Fernzugänge.
Warum ist die Betriebstechnik kritischer als die Büro-IT?
Weil dort die Versorgung hängt, die Komponenten lange Lebenszyklen haben und Aktualisierungen häufig nicht mehr verfügbar sind. Zudem sind Wartungszugänge Dritter dort verbreitet.
Welche Rolle hat die Geschäftsführung?
Die Regelungen sehen Verantwortung der Leitungsebene und Schulungspflichten vor. Praktisch ist das der Punkt, an dem über Ressourcen entschieden wird.
Lassen Sie uns gemeinsam prüfen, wo Sie stehen
Sie möchten wissen, welche Ihrer Systeme betriebskritisch sind, welche Fernzugänge bestehen und mit welchem Mindestaufwand Sie die wesentlichen Risiken adressieren? Wir unterstützen Sie gerne bei der Bestandsaufnahme und Priorisierung.
Quellenverzeichnis
- Richtlinie (EU) 2022/2555 über Maßnahmen für ein hohes gemeinsames Cybersicherheitsniveau in der Union (NIS-2-Richtlinie). https://eur-lex.europa.eu/eli/dir/2022/2555/oj
- NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) sowie Gesetz über das Bundesamt für Sicherheit in der Informationstechnik (BSIG) in der jeweils gültigen Fassung. https://www.gesetze-im-internet.de
- Bundesamt für Sicherheit in der Informationstechnik (BSI): Informationen und Hinweise zur Umsetzung von NIS2, zur Registrierung von Einrichtungen sowie IT-Grundschutz-Kompendium. Bonn: BSI. https://www.bsi.bund.de
- DIN EN ISO/IEC 27001: Informationssicherheit, Cybersicherheit und Datenschutz – Informationssicherheitsmanagementsysteme – Anforderungen. Berlin: Beuth Verlag.
- IEC 62443 (Normenreihe): Industrielle Kommunikationsnetze – IT-Sicherheit für industrielle Automatisierungssysteme. (Sicherheit in Betriebs- und Leittechnik)
- Energiewirtschaftsgesetz (EnWG), § 11 Absatz 1a und 1b (IT-Sicherheitskatalog der Bundesnetzagentur für Netzbetreiber). https://www.gesetze-im-internet.de/enwg_2005/
Hinweise: Dieser Beitrag stellt die Rechtslage zum Redaktionsstand vereinfacht dar und enthält keine Rechtsberatung. Die Frage, ob und in welcher Kategorie eine Einrichtung erfasst ist, welche Registrierungs-, Melde- und Nachweispflichten gelten und wie sich Anforderungen aus NIS2, BSIG, EnWG und branchenspezifischen Sicherheitskatalogen im Einzelfall überlagern, ist rechtlich zu prüfen. Maßgeblich sind ausschließlich die verkündeten Gesetzesfassungen und die Vorgaben der zuständigen Behörden. Das Praxisbeispiel ist anonymisiert und beschreibt eine typische Ausgangslage.